

レジリエンス
はじめに
オンデマンド接続は「非保護」回線に基づいており、Coltのメトロパケットおよび長距離コアネットワーク全体ではメッシュ保護されていますが、ローカルアクセス回線を提供するコアネットワークPoPと顧客拠点(例:企業オフィス)の間には非保護のテールが存在します。つまり、サービスの大部分は保護されており、非保護なのは最終区間のテールのみです。
主要データセンター間で提供される回線は、Coltのバックボーンネットワークを介して直接ルーティングされ、デフォルトでエンドツーエンド保護されています(つまり、非保護のテールはありません)。これは、顧客ポートが主要データセンターにあるクラウド接続にも適用されます。
回線は、A側およびB側のロケーションで単一インターフェース上に提供されます。
Coltのオンネット(すなわちColtの光ファイバーネットワークに直接接続されている)ロケーションでは、On Demandポートのペア間に冗長性を提供できます。冗長性は、ヨーロッパおよび北米のColt全カ国で利用可能です。
冗長性
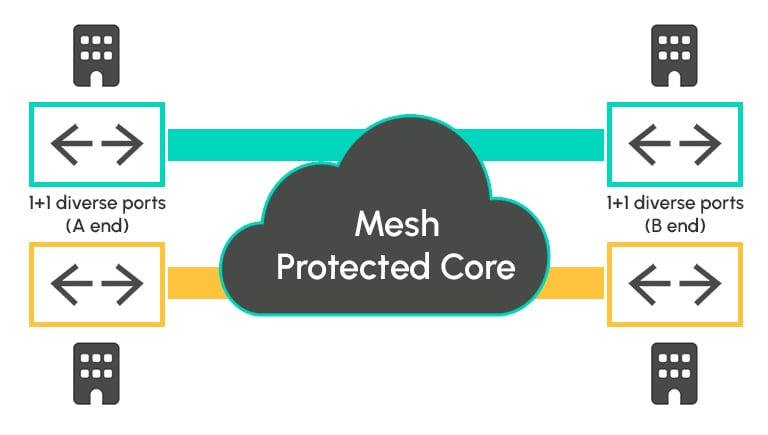
On Demandポートは、物理的な冗長性あり/なしで提供できます。冗長性が要求される場合、冗長ペアの2つのポートは、2つの পৃথ別のファイバーパスおよび機器を経由して提供されます。必要に応じて、同一建物内の2つの物理的に離れたPoPロケーションでポートを提供することもできます。冗長ペアの2つのポートは、2つの物理的に離れた建物で提供することも可能です。
冗長性はプレミアム機能であり、二重ポートペアの第1ポート、およびそのポートに接続されるEthernet、Internet、またはCloud接続に対してより高い料金が適用されます。
お客様は必要に応じて独自のトポロジーを構築できます。たとえば、A側の企業ビルにある冗長なアクセスポートのペア、物理的に離れたクラウドオンランプロケーションにある仮想クラウドポート、ならびにアクセスポートとクラウドポート間の回線接続のペアなどです。
新しいポートを注文する際に、ポートの冗長性を要求できます。以下の4つのオプションがあります。
オフネットまたはハイブリッドオンネットのロケーションにあるポートでは、冗長性は利用できないことにご注意ください。
イーサネットサービス
イーサネットのポイントツーポイントサービスで冗長性を有効にするには、A側とB側の両方のロケーションでポート冗長性が必要です(つまり、2組の「冗長ペア」のポートが必要です)。冗長ポート間で要求された回線接続は、Coltのメッシュ保護されたコアネットワーク全体を経由して提供されるため、最終的にエンドツーエンドの冗長性(アクセスポート経由)とレジリエンス(メッシュ保護されたコア経由)が実現されます。
Cloud On Demand(Microsoft Azure)
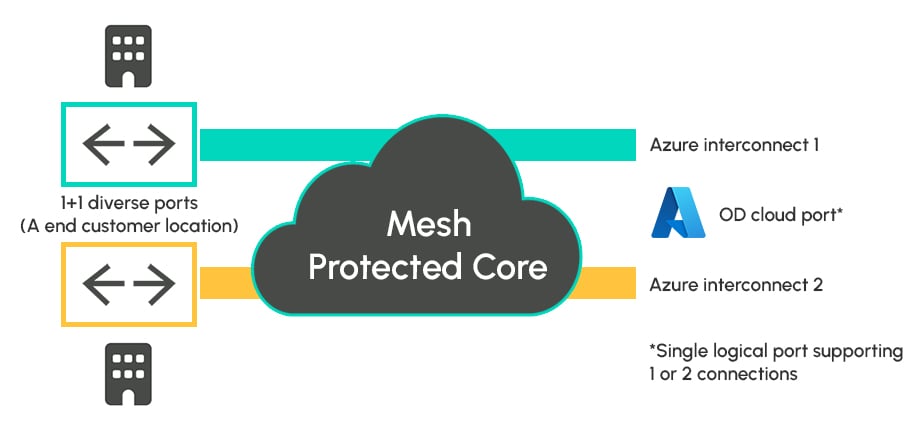
Azure ExpressRouteのホステッドモデルでは、1つのExpressRoute Service Keyにより、単一のデータセンターPoPでMicrosoft Azureへの引き渡しを介して、Microsoft Azureのデュアル/レジリエント接続(Microsoft Azureのデュアル相互接続、NNI)を実現できます。お客様は、ColtからデュアルのOn Demand接続を要求して(Microsoftが提供するデフォルトのレジリエンスの恩恵を受ける)ことも、単一接続を要求することもできます。
デュアル回線接続が必要な場合、物理的な冗長性を備えたOn Demandアクセスポート上で提供できます。これにより、高レベルのエンドツーエンドレジリエンス(冗長なアクセスポート、Coltコア全体でのメッシュ保護回線、MicrosoftへのデュアルNNI)が実現します。
なお、単一のOn Demand Azureホステッドクラウドポートは、1つまたは2つの回線接続をサポートします。同様の構成は、2つの別々のAzure専用クラウドポートに基づく専用ポートでもサポート可能です。
MicrosoftのNNI(引き渡しに使用されるもの)が物理的に離れた2つのデータセンターに配置されることを保証するExpressRoute Metro機能も、On Demandでサポートされています。
Cloud On Demand(Amazon Web Services)
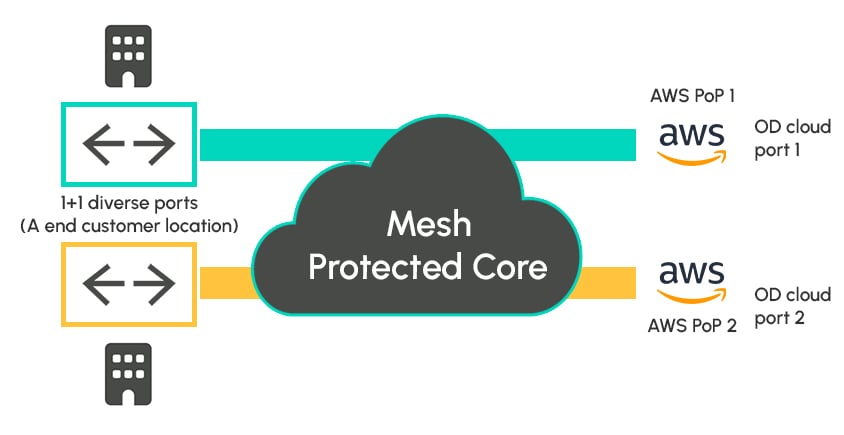
Amazon Web Servicesへのホステッド接続は、デフォルトで単一の回線接続に基づきます。
最大限のレジリエンスを実現したいお客様は、2つの別々のホステッドODクラウドポート(異なるAWS PoPロケーション)、冗長性のあるアクセスポート、および2つの別々の回線接続を要求できます。概念は上記のEthernetシナリオに似ていますが、ここでは2つのAWS PoPが、B側ロケーションにある冗長なODアクセスポートの代わりになります。
Cloud On Demand(Google Partner Interconnect)
Googleへの接続は、Coltコアネットワーク全体で保護され、アクセス側テールは非保護である単一回線接続に基づきます。
On Demand提供では、Google向けに3つのレジリエンスオプションがあります。
標準の単一回線構成
デュアル回線構成(Google SLA 99.9%)
2×デュアル回線構成(Google SLA 99.99%)
デュアル回線構成(Googleの99.9% SLAに相当)のオプションを以下に示します。両方の回線は、同じ都市(例:ロンドン)内のGoogle Cloud PoPに接続する必要があります。
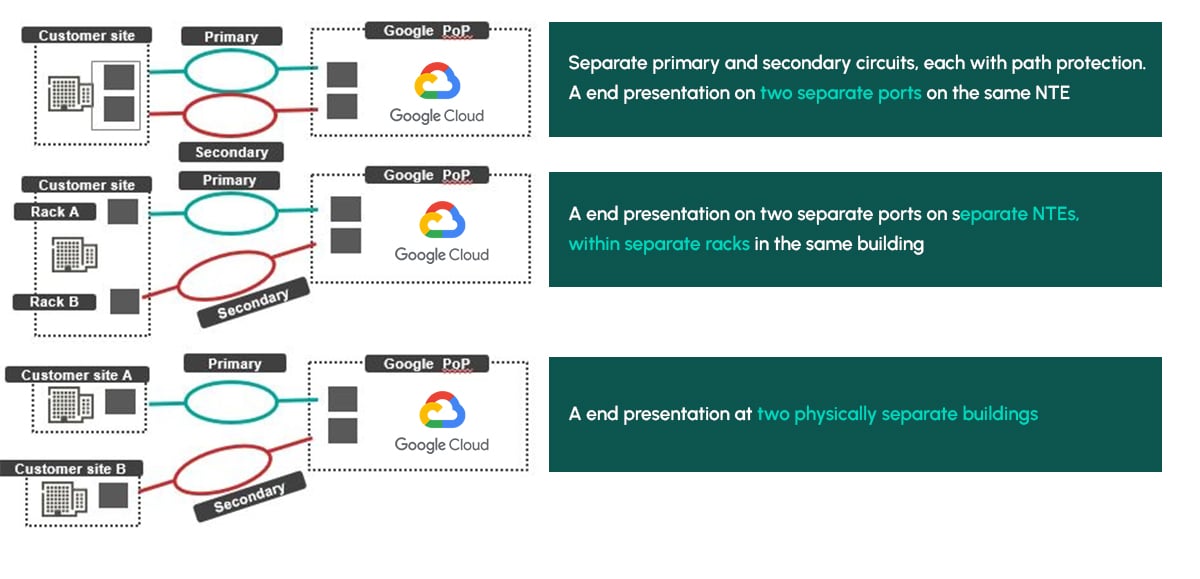
VLANアタッチメント(「ペアリングキー」)は、異なるゾーンのGoogle Cloud PoPに割り当てる必要があることに注意してください(例:1つのVLANアタッチメントをゾーン1に、もう1つをゾーン2に割り当てる)。
クアッド回線構成(Googleの99.99% SLAに相当)は、デュアル回線構成を複製することで実現されます。
IBMおよびOracleクラウド
近日提供予定!
専用インターネットアクセス(DIA)サービス
専用インターネットアクセス(DIA)接続は、デフォルトで単一の回線接続に基づいており、Coltコアネットワーク全体で保護されています。
Ethernet On Demandサービスと同様に、DIA接続は、企業ビルおよび標準データセンターでは非保護のアクセス側テールを介して、また主要データセンターでは完全に保護されたメッシュを介して提供されます。
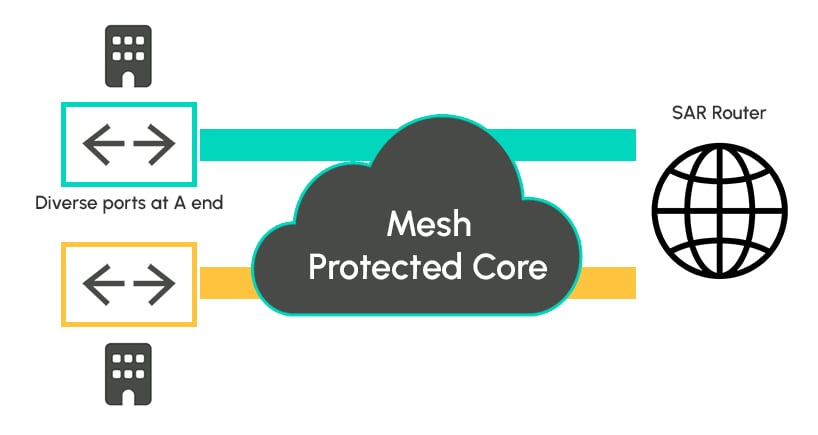
A側の顧客拠点(データセンターまたは企業オフィス)では、DIA接続を、冗長性が有効になっているOn Demandアクセスポートに終端できます。これにより、高レベルのエンドツーエンドレジリエンスが得られます(唯一の共通故障点は、インターネットアクセスを提供するSARルーターです)。SARルーターの冗長性は将来機能として計画されています。
ご質問がありますか? いつでもお手伝いします。
本日、当社のスペシャリストにご相談ください。ご助言、追加情報のご提供、ご質問への回答を承ります。
役に立ちましたか?