

AWS オンデマンド
クラウド接続ガイド: AWS
AMAZON WEB SERVICES DIRECT CONNECT
AWS Direct Connect は、専用のプライベート接続を通じて AWS クラウドへのプライベートで信頼性の高いネットワーク接続を提供し、これによりお客様はパブリックインターネットを経由せずに接続できます。
Colt On Demand プラットフォーム経由で利用できる Direct Connect の提供形態は 2 つあります。 ホスト接続 と 専有ポート.
ホスト接続では、Colt ネットワークと AWS ネットワーク間の既存の相互接続を介して、AWS クラウドへの専用レイヤー 2 接続を実現できます。つまり、AWS クラウドへの接続を即座に確立できます。ホスト接続は常に、接続ごとに単一の BGP(IP)ピアリングに基づいています。
専有ポートでは、同じ AWS ポート上で複数の BGP ピアリングを確立できます。On Demand の回線接続はほぼリアルタイムで確立できますが、AWS Direct Connect 専有ポートと Colt ネットワーク間には物理的なクロスコネクトが必要です。
各ピアリングは AWS コンソールで設定され、以下のいずれかの AWS Virtual Interface タイプをサポートします。
Private VIF – プライベート IP アドレスを使用して、1 つ以上の Virtual Private Cloud へのアクセス
Public VIF – パブリック IP アドレスを使用して、AWS のパブリックサービス(S3 など)へのアクセス
Transit VIF – AWS Transit Gateway へのアクセス
Transit VIF は、ヨーロッパおよびアジアにおける Colt の Direct Connect PoP ロケーションの大半で利用できます。
AWS 引き渡し
既存の相互接続
新しいポートとファイバーのクロスコネクト
提供体験
On Demand の自動化により、ほぼリアルタイム
物理ファイバー敷設に複数日
AWS 帯域幅
50Mbps – 10Gbps
1Gbps/10Gbps
BGP ピアリング / 仮想インターフェース
ホスト接続 1 件につき単一の BGP ピアリング / VIF
ポートごとに複数の BGP ピアリング / VIF
Direct Connect Gateway による複数 VPC サポート
はい
はい
AWS Transit Gateway サポート
はい
はい
On Demand 回線での帯域幅変更(flexing、BW Boost、恒久アップグレード)
はい – ホスト接続速度まで(例:1Gbps)
はい – 専用ポート速度まで
AWS DIRECT CONNECT ホストポート
新しい AWS Direct Connect ホスト接続を作成するには、お客様の AWS アカウント番号、接続先の AWS リージョン(例:EU Ireland、EU London、EU Frankfurt)、AWS Direct Connect PoP、および帯域幅が必要です。
各 AWS Direct Connect PoP は親リージョン(例:EU Dublin)に紐づいていますが、AWS の Direct Connect Gateway 機能を使うことでリージョン間接続を確立できます。たとえば、Dublin のホストポートを使用して EU Frankfurt リージョンへ接続できます。
AWS Direct Connect は、ホスト接続において 50Mbps から 10Gbps までの帯域幅をサポートします。これを有効にするには、まず Colt On Demand プラットフォーム経由で AWS Direct Connect ホストポートを作成する必要があります。ホストポートは共有 NNI で引き渡され、AWS コンソールで受信接続が承認された直後に利用可能となり、その後 On Demand のクラウドポート要求が完了します。
AWS DIRECT CONNECT ホストポートへの接続
AWS Direct Connect ホストポートへの接続は、ホストポートへの 1:1 の回線接続マッピングに基づいています。クラウド B エンドの設定は常に単一の 802.1Q VLAN* に基づいており、デフォルトの「Cloud VLAN」オプションを選択すると自動的に設定されます。* Ethertype は 8100 ですが、これはお客様には表示されません
標準の VLAN モードはカスタマー側 A エンドポートに適用され、以下の表に要約されています:
オープンポート
回線が A エンドポート全体を占有
ポートベースの引き渡しで、顧客ポート上のすべてのトラフィックが AWS ホストポートにマッピングされます
VLAN を追加
お客様は単一タグ付き VLAN を使用してトラフィックを AWS にマッピングします
VLAN は顧客側への egress 時に追加されます(変換モード)。VLAN は S-VLAN(88a8)または C-VLAN(8100)にできます。標準の H&S 構成です。
AWS DIRECT CONNECT ホスト構成
Colt On Demand 接続は、A エンドのお客様拠点と B エンドのクラウド PoP の間にレイヤー 2(Ethernet)接続を提供します。お客様は、オンプレミスのルーターと AWS クラウド間のレイヤー 3 ピアリングを確立する責任があります。
各ホストポートは単一の BGP ピアリングのみをサポートします。複数のピアリングには複数のホストポートが必要です。
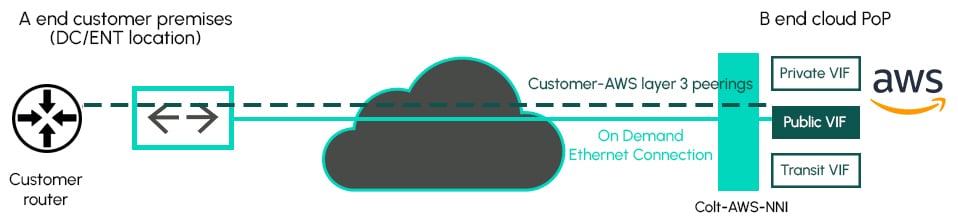
AWS DIRECT CONNECT ホストポートの導入フロー
AWS ホストポートへのエンドツーエンド接続を確立するためのお客様の導入フローは以下のとおりです。

AWS DIRECT CONNECT 専有ポート
AWS 専有ポートは AWS との複数の BGP ピアリングをサポートし、各ピアリングは単一の AWS Virtual Interface(VIF)に基づき、Private、Public、Transit VIF をサポートするよう設定できます。
専有ポートは、同一の物理 Direct Connect ロケーションで AWS に対して複数のピアリングを確立する必要があるお客様にとって、最適な AWS Direct Connect ソリューションです。
AWS 専有ポート(Cloud Port ページ経由)
お客様はまず AWS サブスクリプション経由で専有ポートをリクエストし、正しい AWS リージョンと Direct Connect PoP を選択する必要があります。その後、AWS コンソール内で Letter of Authority(LOA)が生成され、提供されているボタンを使用して On Demand ポータルにアップロードします。
重要 – お客様が AWS コンソール内で正しい AWS リージョンと Direct Connect PoP ロケーションを選択することが重要です。
ホストポートと同様に、各 AWS Direct Connect PoP は主要リージョンに紐づいていますが、現在は AWS Direct Connect Gateway 機能を通じて複数のリージョンにアクセスできます。
On Demand プラットフォームでは 1Gbps、10Gbps、および 100Gbps の専有ポートをサポートしています。
リクエスト送信後、Colt のデリバリーチームが、LOA に記載された情報を使用して 1/10/100Gbps の Colt On Demand ポートと AWS ルーター間のクロスコネクトを手配します。クロスコネクトの標準リードタイムは 5 営業日です。
AWS DIRECT CONNECT 専有ポートへの接続
AWS Direct Connect 専有ポートは標準ポートモデルに基づいており、単一または複数の回線接続を 1 つの AWS 専有ポートにルーティングできます。
AWS は 802.1Q VLAN のみをサポートしているため、お客様は回線接続の AWS 側では C-VLAN オプション(つまり 8100 Ethertype)に制限されます。AWS は QinQ VLAN タギングをサポートしていません。
標準ポートの VLAN モードは、顧客側 A エンドサイトで適用されます。
専有ポートモデルでは、AWS は VLAN に対して帯域幅を課さず、動的にスケーリングされます。
AWS B エンド(つまり専有ポート側)では、以下の VLAN モードが適用されます。概要は下表のとおりです。
オープンポート
AWS 専有ポートが単一の回線接続にマッピングされている
ポートベースの引き渡しで、すべての AWS VLAN は Colt ネットワークを通じて B エンドポートへ透過的に通過します。VLAN の割り当ては AWS コンソールでお客様が行う必要があります(A エンドサイトでの Filter VLAN オプションは非対応)
VLANフィルター
AWS 専有ポートが複数の回線接続にマッピングされている(回線ごとに 1 VLAN/VPC)
単一の VLAN が Colt ネットワークへの ingress 時にフィルタリングされ、各回線接続に対して 1 つの VPC をサポートします。VLAN の割り当ては AWS コンソールでお客様が行う必要があります(A エンドサイトでの Open port オプションは非対応)
VLAN を追加
AWS 専有ポートが複数の回線接続にマッピングされている(回線ごとに 1 VLAN/VPC)
複数の回線接続を許可し、各回線接続は単一の AWS VLAN /VPC に接続されます
AWS DIRECT CONNECT 専有ポート構成
各 On Demand 回線接続は、A エンドと B エンドを「Open Port」モード(透過)に設定し、顧客ルーターと AWS クラウド上で複数の 802.1Q VLAN を構成することで、複数の AWS ピアリングをサポートするよう設定できます。各 VLAN は単一のレイヤー 3 / BGP ピアリングにマッピングされます。
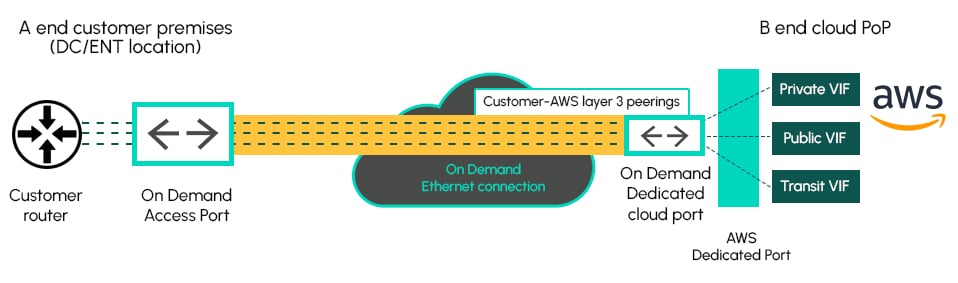
専有ポートは、B エンドのクラウド PoP ロケーションにある専有クラウドポート上で各回線接続に単一の VLAN を割り当て、複数の回線接続をサポートするようにも設定できます。
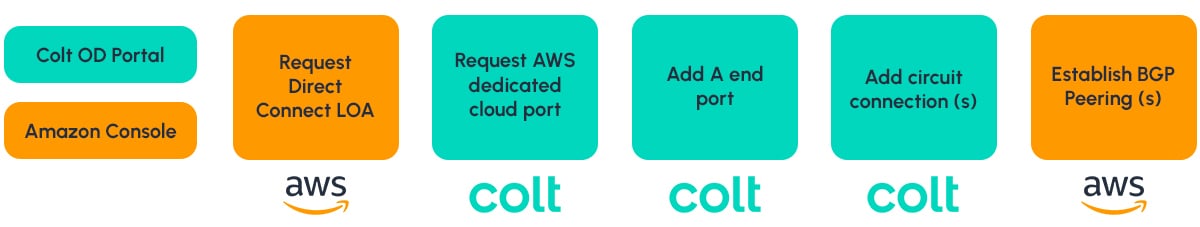
AWS DIRECT CONNECT 専有ポートの導入フロー
AWS 専有ポートへのエンドツーエンド接続を確立するためのお客様の導入フローは以下のとおりです。LOA は、そのリージョンに関連付けられた正しい AWS リージョンおよび AWS Direct Connect PoP についてリクエストする必要がある点にご注意ください。
On Demandについてもっと知りたいですか?
Colt On Demand は、データセンターと企業オフィス間のポイントツーポイント接続、パブリッククラウドへのプライベート接続、インターネット接続をサポートしています。On Demand ソリューションページで、On Demand の詳細や、ビジネスに適した接続経路を見つける方法をご確認ください。
On Demand をご覧ください: https://www.colt.net/solutions/on-demand/
役に立ちましたか?